Gerenciamento de exposição da Tenable x CrowdStrike Falcon

Proativamente proteja sua superfície de ataque, não apenas seus endpoints

A Tenable vem definindo a segurança proativa com o melhor gerenciamento de vulnerabilidades há mais de duas décadas. E agora estamos liderando o caminho para o gerenciamento de exposição. A CrowdStrike desenvolveu o gerenciamento de exposição com base em uma plataforma de detecção e resposta de endpoints (EDR). A Tenable criou isso do zero, com uma cobertura mais ampla, um contexto de risco mais profundo e um ciclo completo de correção que a CrowdStrike não consegue igualar.

Por que a Tenable?

Veja a Tenable em ação

Quer ver como a Tenable pode ajudar sua equipe a encontrar e corrigir pontos fracos cibernéticos críticos que colocam seu negócio em risco? Preencha este formulário para obter um orçamento ou demonstração personalizada.

Debug:
Form ID: 13427
Form Name: why-compare-form
Form Class: c-form c-form--request-demo c-form--mkto js-mkto-no-css js-form-hanging-label
Form Wrapper ID: why-compare-form-form-wrapper
Confirmation Class: why-compare-form-confirmform-modal
Simulate Success

Por que os clientes escolhem a Tenable em vez da CrowdStrike

Visualização unificada

Visualização unificada

A Plataforma de gerenciamento de exposição Tenable One avalia continuamente a acessibilidade, a explorabilidade e a criticidade de todos os seus ativos digitais na nuvem e no local: sistemas de TI, recursos de nuvem, sistemas de identidade, aplicações Web, dispositivos OT, gerenciamento de superfície de ataque externa (EASM) e ferramentas de segurança cibernética de terceiros.

O CrowdStrike Exposure Management é principalmente centrado em EDR, com recursos limitados de avaliação de vulnerabilidade de rede adicionados recentemente. Ainda falta um contexto abrangente em toda a superfície de ataque, incluindo aplicações Web e dados de terceiros.


“A plataforma da CrowdStrike exige que você tenha um agregador ou plataforma de log adicional que ingira os logs de sua plataforma de proteção de identidade. O Identity Exposure da Tenable [parte do Tenable One] se encaixa perfeitamente em nosso ecossistema... O Tenable One terá visibilidade sobre problemas de configuração em nosso Active Directory [AD] ou mecanismos de autenticação... Isso unifica tudo com simplicidade e perfeição.”

Diretor de segurança cibernética, NA Health Research Company1

Análise unificada

Análise unificada

Separe as exposições reais de todo o ruído para aumentar a produtividade e minimizar os riscos:

  • A Tenable oferece métricas de risco totalmente integradas e normalizadas para todos os tipos de ativos e fontes de dados.
  • A Tenable mapeia todos os ativos, identidades e riscos para serviços, processos e funções empresariais críticos para obter um contexto rico que impulsione decisões de correção mais inteligentes.
  • A adição de dados de terceiros, incluindo fontes de threat intel como a inteligência da CrowdStrike, centraliza a visualização e melhora a priorização de riscos baseada no contexto
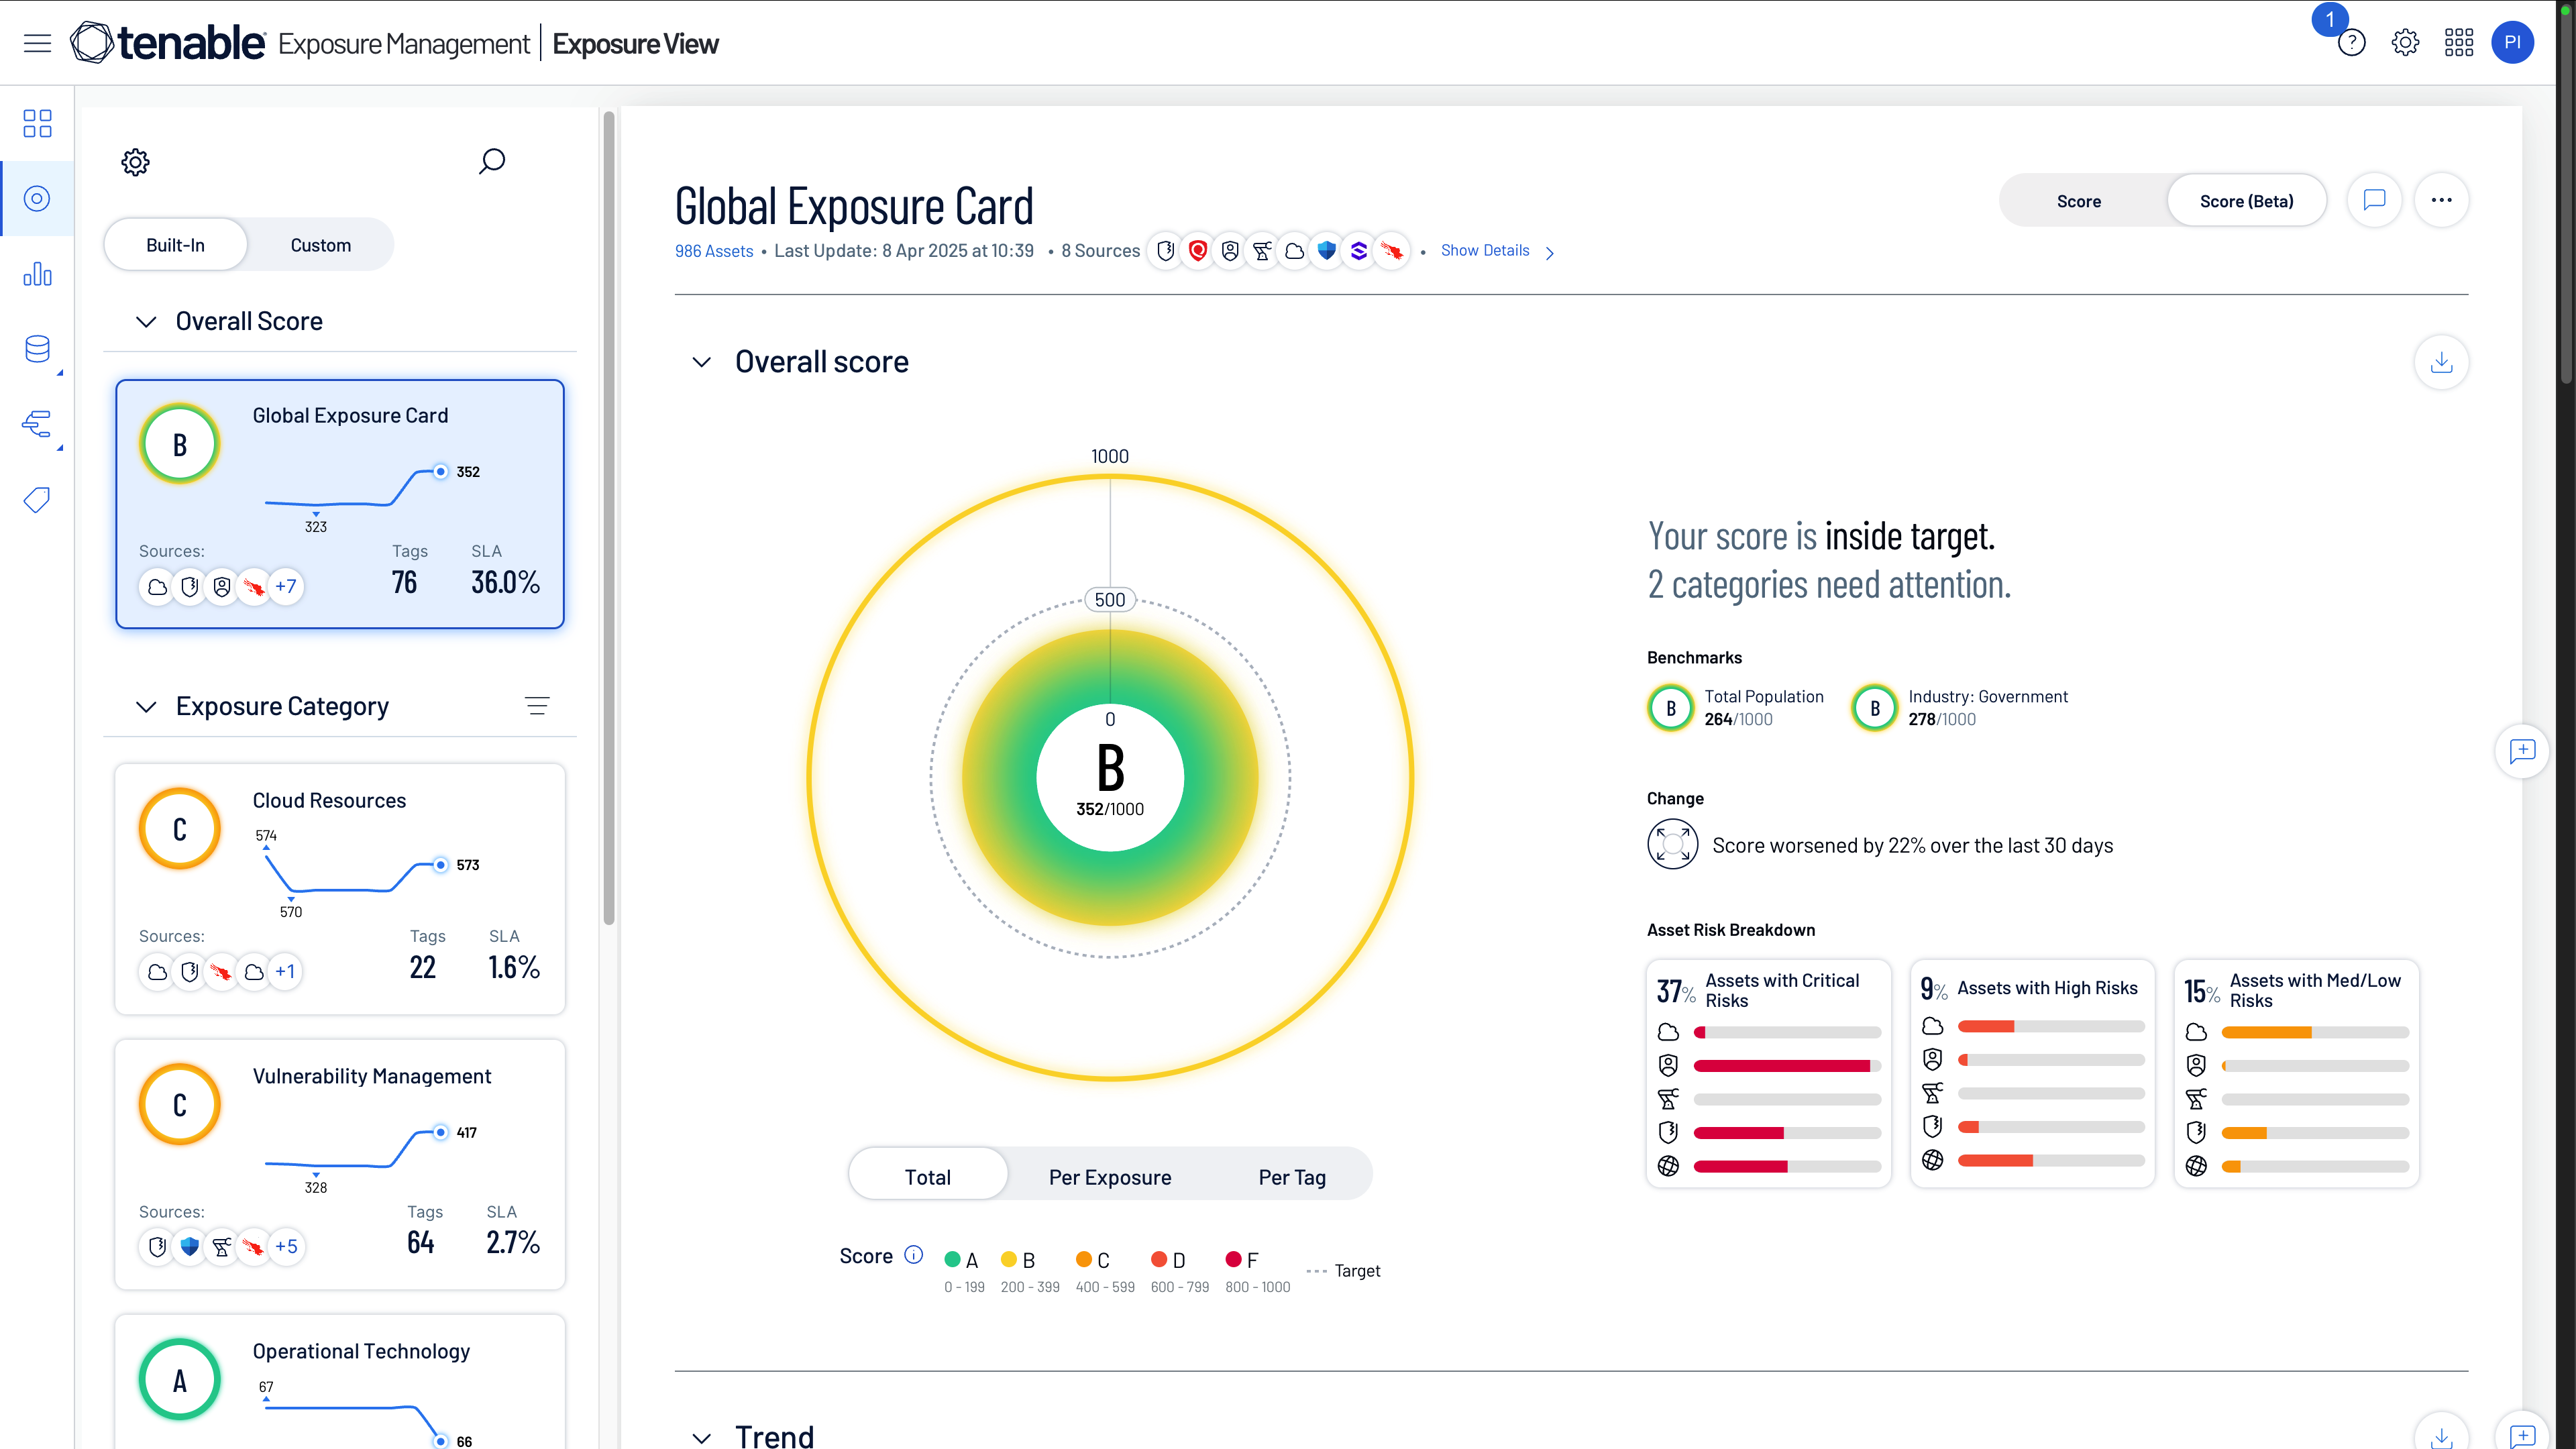
CrowdStrike não oferece uma métrica de exposição que possa ser apresentada para a diretoria. Sem um equivalente ao Cyber Exposure Score da Tenable, as equipes de segurança não dispõem de uma forma consolidada de comunicar o risco agregado da empresa aos executivos ou ao conselho administrativo.

Endpoint de segurança

Segurança além do endpoint

  • Avaliações contínuas em TI, nuvem, OT/IoT, redes e aplicações de terceiros.
  • Detecte CVEs menos conhecidos e sistemas que não têm agentes de EDR.
  • Use várias tecnologias de detecção: agentes, monitoramento passivo, mecanismos de verificação distribuída, teste dinâmico de segurança de aplicações (DAST), sensor de OT e avaliação de infraestrutura como código (IaC).
  • Analise dados e contexto de várias fontes de terceiros.

A avaliação do Falcon Exposure Management é limitada a endpoints com um agente Falcon.2 Embora a CrowdStrike tenha adicionada a verificação básica de rede, ela não oferece um recurso nativo de verificação de aplicações Web, deixando uma categoria crítica da superfície de ataque completamente invisível. Organizações com aplicações voltadas para a internet não têm cobertura no Falcon EM.

Precisão dos dados

Precisão e transparência dos dados

  • A saída poderosa do plug-in da Tenable fornece contexto detalhado de vulnerabilidades para agilizar a resolução de disputas e minimizar o tempo perdido com falsos positivos.
  • Ao contrário da CrowdStrike, que depende principalmente de enumerações de pacotes, a Tenable realiza verificações adicionais, como examinar arquivos de biblioteca de vínculo dinâmico (DLL) e chaves de registro para detecção mais precisa e menos falsos positivos.
  • O Vulnerability Intelligence da Tenable rastreia o histórico de vulnerabilidades ao longo do tempo. O Exposure Response permite o rastreamento da correção de riscos com acordos de nível de serviço (SLAs). Juntos, eles criam um fluxo de trabalho unificado baseado em riscos, independentemente da disponibilidade de patches.

A detecção do CrowdStrike Exposure Management produz um alto volume de ruído e falsos positivos.

Os resultados das análises do CrowdStrike são inconsistentes entre as execuções, sem transparência sobre os motivos das alterações nos resultados, o que dificulta confiar ou agir com base neles.

O APA da CrowdStrike não integra a exposição de identidade crítica para mostrar como as configurações incorretas do Active Directory são a principal ponte entre uma exposição e uma violação em grande escala.


“O CrowdStrike[...]tem um módulo de gerenciamento de vulnerabilidades. Nós possuímos esse módulo mas, francamente, ele não tem a mesma cobertura que outras ferramentas de gerenciamento de vulnerabilidades corporativas, como a Tenable. A Tenable tem, de longe, a melhor cobertura de vulnerabilidades, o que significa que ela avalia muito mais aplicações e muito mais vulnerabilidades.”

Gerente de segurança, empresa de varejo óptico4

Líder de conformidade

Líder em conformidade

A Tenable abrange uma ampla variedade de estruturas de conformidade em sistemas operacionais para ajudar a garantir a conformidade em seus ecossistemas complexos e diversos.


A CrowdStrike expande suas estruturas de forma reativa. A profundidade da implantação e a disponibilidade de resultados prontos para auditoria ainda deixam a desejar.

A CrowdStrike não fornece relatórios de conformidade em PDF nativos nem modelos mapeados por estrutura para auditoria ou revisão executiva.

Compare o Tenable One Exposure Management com o CrowdStrike Falcon Exposure Management

Tenable
CrowdStrike
Tenable
Exposição unificada em TI, nuvem, identidade e OT
Principal área de foco
CrowdStrike
Exposição de endpoint e telemetria de identidade
Análise de gerenciamento de exposição
CrowdStrike

Falta de verificação de rede abrangente, segurança de aplicações Web (WAS), dados de identidade e contexto holístico além dos endpoints

Não há pontuação de exposição cibernética nem métrica de risco equivalente para apresentar para a diretoria

Tenable
Gráfico de ativos unificado entre TI, nuvem, OT e identidades
Asset Inventory
CrowdStrike
Com base em ativos de endpoint externos e gerenciados descobertos
Tenable
Exposure Response para monitorar a correção de riscos com SLAs, em vez de pontuações de risco cumulativas, e um único fluxo de trabalho de ponta a ponta e uma abordagem baseada em riscos, independentemente da disponibilidade de patches
Exposure Response
CrowdStrike
Não oferecido
Tenable
Abrange uma ampla variedade de estruturas de conformidade em vários sistemas operacionais
Conformidade
CrowdStrike
Suporte limitado para CIS e STIGs básicos da DISA
Tenable
A cobertura mais ampla do setor publicada em https://pt-br.tenable.com/plugins
Cobertura de vulnerabilidades
CrowdStrike
Não publicado
Tenable
Comparação do risco cibernético com as empresas do setor e para identificar rapidamente as deficiências e os pontos fortes
Benchmarking com empresas do setor
CrowdStrike
Não oferecido
Tenable
Cobertura para uma ampla variedade de tipos de ativos: endpoints, dispositivos de rede, OT, cargas de trabalho em nuvem, aplicações Web
Escopo da cobertura
CrowdStrike
Focado principalmente em endpoints com um agente Falcon e dispositivos de rede visíveis para um agente Falcon
Tenable
Verificação baseada em agente, sem agente e de rede
Tecnologia de verificação
CrowdStrike
Verificação de rede e baseada em agente para dispositivos visíveis a um agente Falcon
Tenable
Verificação de altas substituições, CSPM, ferramentas de risco IAM, gráficos de ataque, painéis personalizados
Potencial de consolidação de ferramentas
CrowdStrike
Contexto de baixa exposição adicional ao Falcon, mas não substitui as principais ferramentas de segurança
Tenable
Interrogação profunda de arquivos e verificações de registro
Profundidade da vulnerabilidade
CrowdStrike
O agente examina os sistemas operacionais e aplicações instalados
Tenable
Gerenciamento de patches em vários sistemas operacionais com acompanhamento de SLA e reversão, totalmente integrado à plataforma, com tecnologia do HexaAI, mecanismo de IA agêntica
Correção de loop fechado
CrowdStrike
A correção requer uma ferramenta de terceiros configurada separadamente
Tenable
A única comunidade de código aberto onde profissionais de segurança podem descobrir, compartilhar e colaborar em componentes de IA, incluindo agentes, habilidades, servidores MCP e playbooks.
CrowdStrike
Conteúdo exclusivo para assinantes, disponível apenas para engenheiros da CrowdStrike e parceiros de integração de sistemas selecionados
1 - Entrevista com cliente interno 2 - Ficha de dados do Falcon Exposure Management 3 - Anúncio da CrowdStrike

Reconhecida como líder em gerenciamento de exposição por analistas do setor

Mais prêmios e reconhecimentos
4º trimestre de 2025 Relatório de analista

A Tenable é líder no Gartner® Magic Quadrant™ for Exposure Assessment Platforms de 2025

3º trimestre de 2025 Relatório de analista

A Tenable foi nomeada líder no relatório IDC MarketScape Worldwide Exposure Management 2025 Vendor Assessment

Veja a
Tenable
em ação

Veja como a Tenable pode dar à sua equipe a clareza necessária para resolver o que importa, na velocidade da IA.