Por que os clientes escolhem a Tenable em vez da Microsoft
Priorize riscos
Priorize riscos
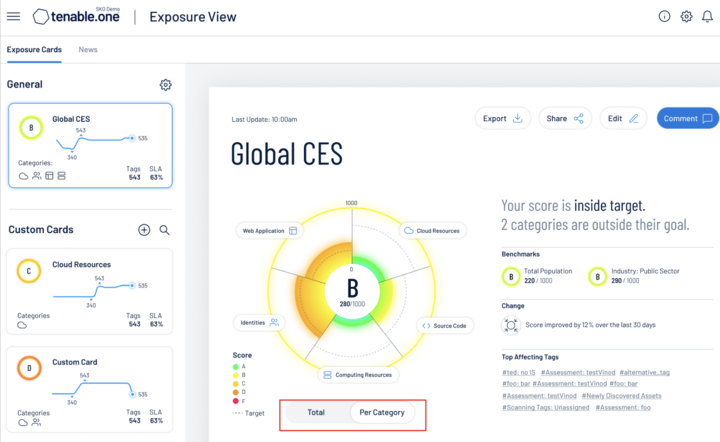
O Tenable Exposure View combina a classificação do Vulnerability Priority Rating (VPR) com o Asset Criticality Rating (ACR) da Tenable para medir objetivamente o risco de um ativo, uma unidade de negócios ou toda a organização.
Segurança além do endpoint
Segurança além do endpoint
A Tenable oferece visibilidade e avaliação completas de toda a sua superfície de ataque.
Reduzir o risco cibernético e garantir a conformidade exige compreensão da TI tradicional, da nuvem e da tecnologia operacional, entre outros.
A capacidade da Tenable de fazer login em dispositivos de rede e verificar configurações e definições reduz significativamente a taxa de falsos positivos.
Cobertura e precisão
Cobertura e precisão
Até março de 2026, a Tenable Research havia publicado mais de 315 mil plug-ins, abrangendo mais de 116 mil CVEs. Continuamos atualizando e publicando nossa cobertura de vulnerabilidades e o número de CVEs em tenable.com/plugins.
1 - Link do blog da Tenable
154 mil
Vulnerabilidades avaliadas com mais de 443 mil plug-ins
814
Vulnerabilidades descobertas pela Tenable Research
Comunicação dos riscos
Comunique o risco
A Tenable permite a comunicação fornecendo uma ampla biblioteca de painéis e relatórios para ajudar a facilitar a comunicação com partes interessadas, como liderança sênior, colegas de TI e segurança, auditores e o conselho.
Licenciamento e custo simplificados
Licenciamento e custo simplificados
O preço e o licenciamento da Tenable eliminam a "matemática da segurança", a cobrança dupla e as penalidades financeiras por recursos premium comuns na Microsoft.
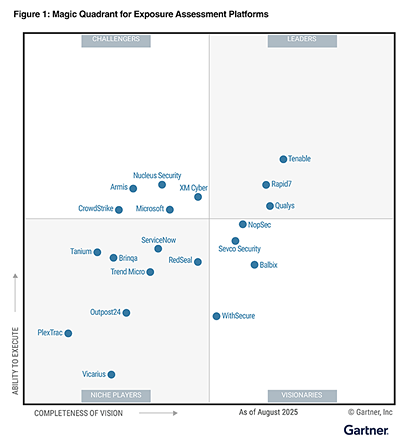
Comparação da Tenable com a Microsoft
|
|
|
|---|---|---|
|
Tenable
Incluído: A cobertura de vulnerabilidades mais abrangente do setor
|
Vulnerabilidade e precisão de cobertura
|
Microsoft
Não incluído: Não publicado
|
|
Tenable
Incluído: O Exposure View combina a Vulnerability Priority Rating da Tenable com uma pontuação de criticidade de ativos
|
Priorização
|
Microsoft
Não incluído: Não considera contexto empresarial importante
|
|
Tenable
Incluído: Ampla variedade de ativos: endpoints, dispositivos de rede, tecnologia operacional (OT), workloads em nuvem e aplicações Web
|
Escopo da cobertura
|
Microsoft
Não incluído: Limitado aos endpoints com um agente e capacidade básica baseada em SNMP
|
|
Tenable
Incluído: Ampla biblioteca de painéis e relatórios
|
Painéis e relatórios
|
Microsoft
Não incluído: Falta de painéis e relatórios
|
|
Tenable
Incluído: Integração e suporte para ferramentas de correção e fluxos de trabalho de correção de terceiros
|
Ecossistema de ferramentas de gerenciamento de vulnerabilidades
|
Microsoft
Não incluído: Integração mínima com ferramentas de correção como BigFix
|
|
Tenable
Incluído: Com e sem agentes
|
Tecnologias de verificação
|
Microsoft
Não incluído:
Não oferece verificação autenticada do Windows
|
|
Tenable
Incluído: Uma visão de exposição verdadeiramente agnóstica de fornecedores
|
Agnóstico em relação ao fornecedor
|
Microsoft
Não incluído: Funciona melhor com produtos 100% Microsoft
|
Tenable One
Solicite uma demonstração
A plataforma líder mundial em gerenciamento de exposição com tecnologia de IA.
Obrigado
Agradecemos seu interesse pelo Tenable One.
Um representante entrará em contato em breve.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success