Por que os clientes escolhem a Tenable em vez da Rapid7
Cobertura e precisão
Cobertura e precisão
Até março de 2026, a Tenable Research havia publicado mais de 319 mil plug-ins, abrangendo mais de 116 mil CVEs. Atualizamos e publicamos informações sobre vulnerabilidades e pesquisas sobre vulnerabilidades de dia zero em tenable.com/plugins.
"A maior diferença entre a Tenable e a Rapid7 [é] a cobertura… A maneira como as informações são apresentadas e como [a Tenable] nos ajuda a priorizar o risco de certos ativos e componentes [faz] dela uma ferramenta melhor [do que a Rapid7].
Engenheiro de segurança sênior, companhia de seguros
154 mil
Vulnerabilidades avaliadas com mais de 443 mil plug-ins
814
Vulnerabilidades descobertas pela Tenable Research
Gerenciamento de vulnerabilidades
Inovação no gerenciamento de vulnerabilidades
Lançado em 2024, o Vulnerability Intelligence oferece inteligência granular sobre vulnerabilidades, incluindo o rastreamento do histórico de vulnerabilidades para ver as mudanças ao longo do tempo.
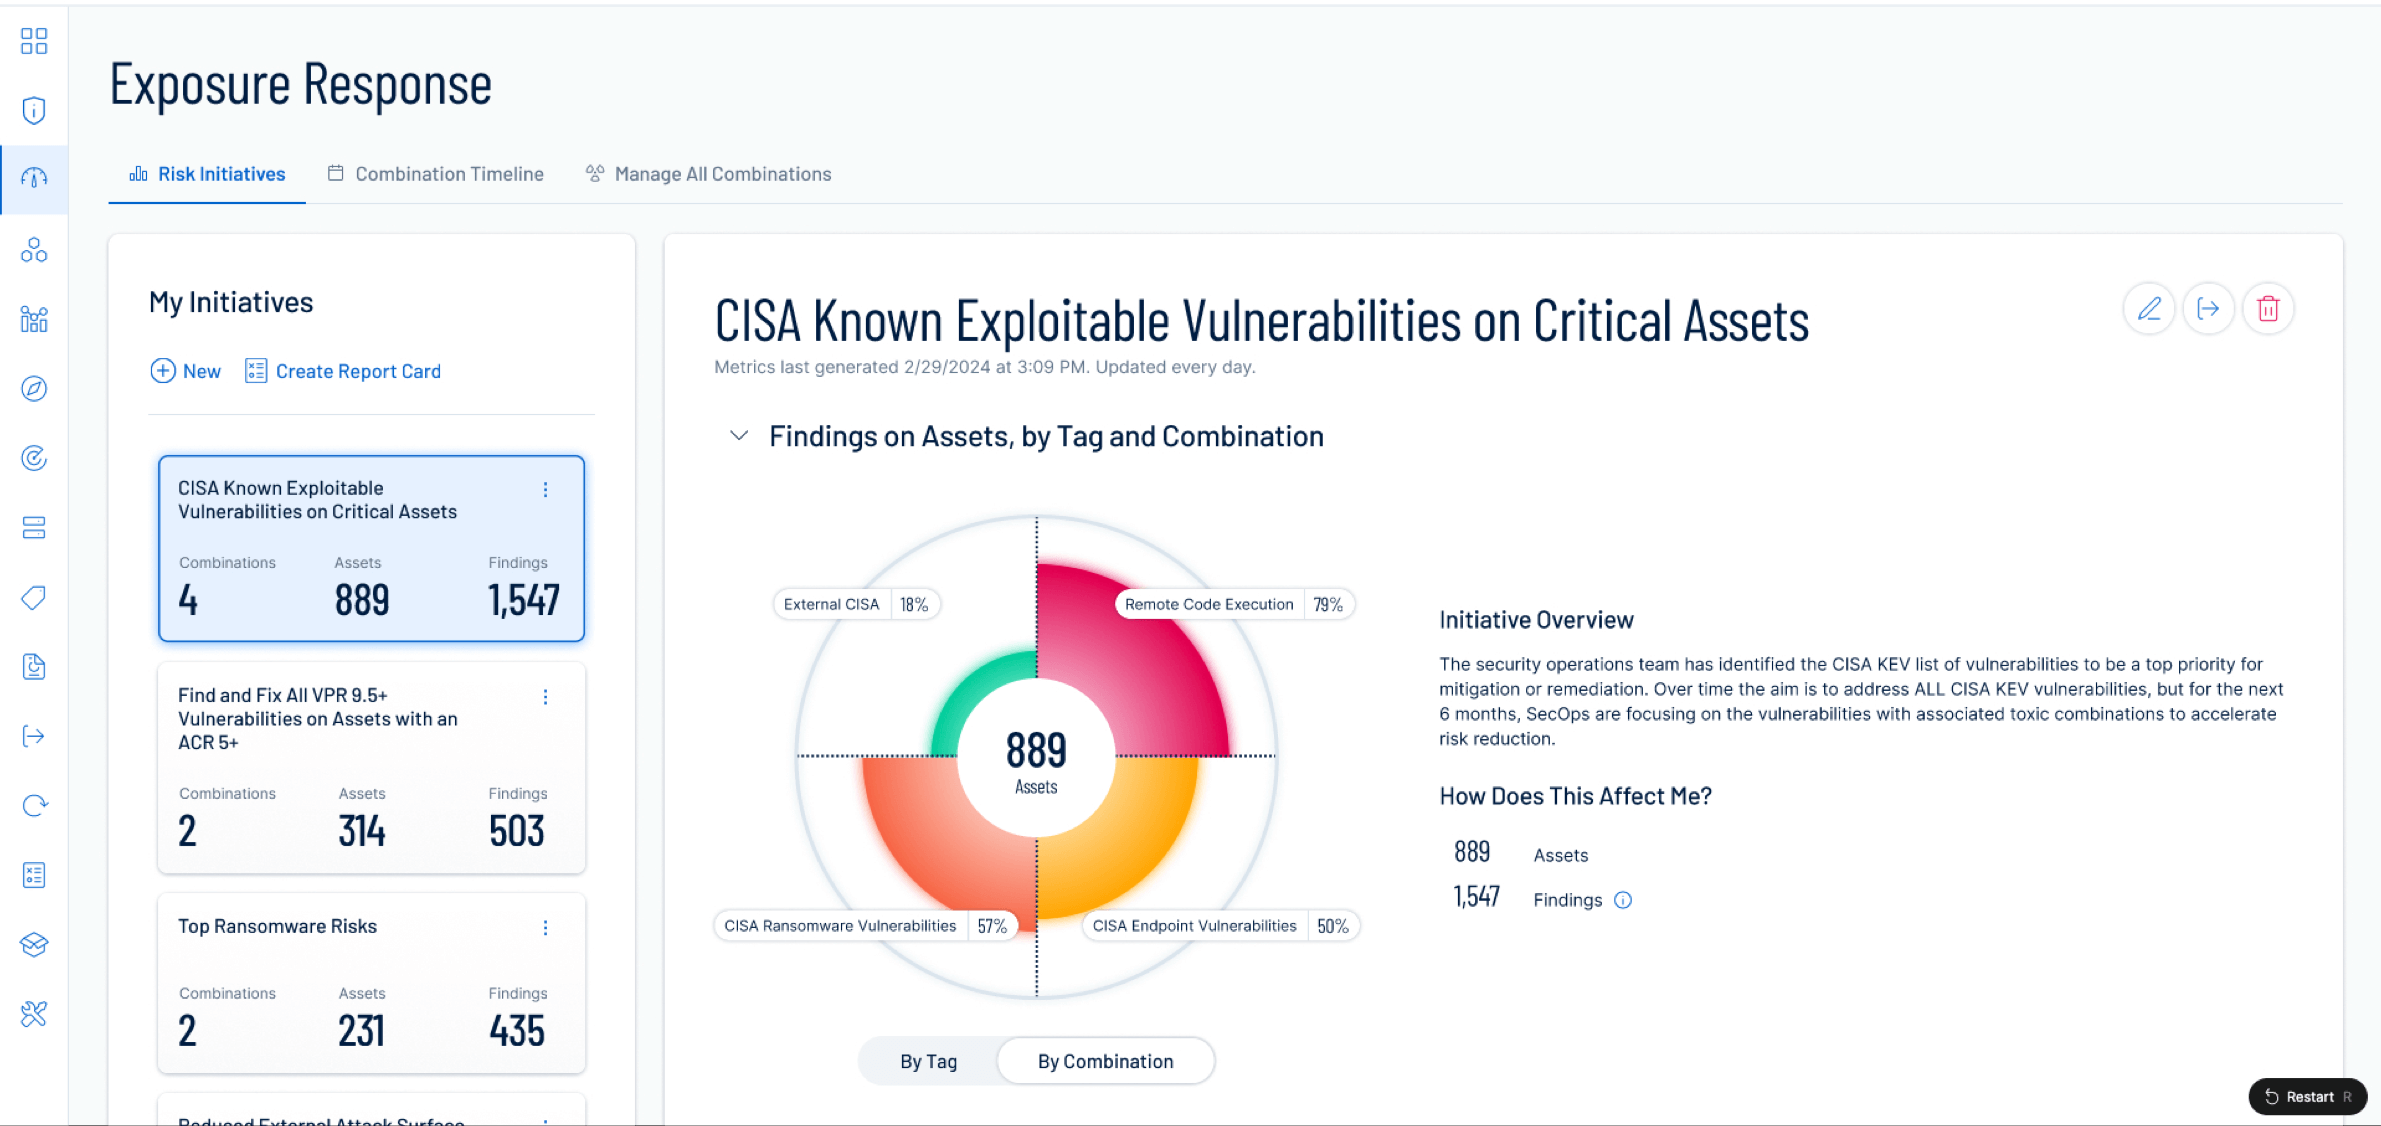
O Exposure Response permite que os clientes acompanhem exclusivamente a correção de riscos com SLAs, em vez de depender de pontuações de risco cumulativas. A Tenable fornece um fluxo de trabalho de ponta a ponta único e adota uma abordagem baseada em risco, independentemente da disponibilidade de patches.
Visão
Visão além do gerenciamento de vulnerabilidades
A Tenable ampliou seus tradicionais pontos fortes de gerenciamento de vulnerabilidades, adicionando: gerenciamento de superfície de ataque externa (EASM), segurança na nuvem, segurança de OT industrial e segurança de sistemas de identidade/Active Directory (AD). A Tenable oferece a melhor cobertura em toda a sua superfície de ataque.
“Quando se trata de tecnologia operacional, foi aí que a Tenable venceu. Quando se trata da área de nuvem, a Tenable foi de longe a melhor solução entre os finalistas.”
Arquiteto de gerenciamento de vulnerabilidades de uma empresa de manufatura da Alemanha2
Serviço e suporte
Serviço e suporte
A grande maioria dos clientes que migrou da Rapid7 para a Tenable estavam frustrados com a qualidade do suporte.3
Os clientes da Tenable dizem que a capacidade de pagar por um nível de suporte e receber pelo que pagou é um benefício imensurável.
“O suporte da Rapid7 estava sendo difícil. Uma das coisas que estávamos procurando era uma empresa com um bom histórico de suporte. Em minha experiência anterior, a Tenable fez um bom trabalho em manter o serviço.”
Engenheiro de segurança, universidade pública4
Líder de conformidade
Líder em conformidade
A Tenable ultrapassa a Rapid7 na cobertura de benchmarks do CIS, com 31% mais benchmarks do CIS cobertos.
A Tenable oferece suporte à conformidade com PCI DSS por meio do gerenciamento de vulnerabilidades integrado e simplificado uma solução PCI ASV.
“Com a Tenable, descobrimos que poderíamos fazer [verificações de PCI] dentro da solução fornecida. Se tivéssemos escolhido a Rapid7,
não seria possível fazer [verificações de PCI].”
Gerente de infraestrutura de segurança, empresa de terceirização de processos de negócios5
167 mil
total de verificações de auditoria
42 mil
verificações de auditoria exclusivas
4,751
verificações de auditoria publicadas
Comparação da Tenable com a Rapid7

|

|
|
|---|---|---|
|
Tenable
Incluído:
Grande variedade de ativos: endpoints, dispositivos de rede, tecnologia operacional (OT), sistemas de identidade, workloads de nuvem, modelos de IA, aplicações Web
|
Cobertura geral de ativos
|
Rapid7
Não incluído: Não oferece cobertura para dispositivos de tecnologia operacional (OT), sistemas de segurança de identidade, segurança de IA e Azure AD
|
|
Tenable
Incluído: Tenable One é uma plataforma de gerenciamento de exposição que combina métricas de risco integradas ao gerenciamento de vulnerabilidades, segurança de aplicações Web, nuvem, identidade, OT, ameaças de IA, EASM e gerenciamento de superfície de ataque
|
Análise de gerenciamento de exposição
|
Rapid7
Não incluído: Não oferece gerenciamento de sistemas de OT e de identidade
|
|
Tenable
Incluído: Capacidade de realizar benchmarking interno e em comparação com empresas do mesmo setor
|
Benchmarking interno e com pares
|
Rapid7
Não incluído: Não oferecido
|
|
Tenable
Incluído: O Vulnerability priority rating (VPR) aproveita dados de ameaças, vulnerabilidades e ativos para prever o risco de exploração de vulnerabilidades
|
Priorização e criticidade de ativos
|
Rapid7
Não incluído: Pontuações de criticidade de ativos confusas e não intuitivas dificultam a priorização de vulnerabilidades críticas
|
|
Tenable
Incluído: Fornece um contexto vital aprimorado sobre qualquer vulnerabilidade, incluindo a probabilidade de exploração e o impacto potencial
|
Intel de vulnerabilidades
|
Rapid7
Não incluído: Não tem um banco de dados de vulnerabilidades robusto com metadados enriquecidos e recursos avançados de pesquisa/filtragem
|
|
Tenable
Incluído: Oferece opções tanto no local (Tenable Security Center) quanto na nuvem (Tenable One Vulnerability Management)
|
Cobertura local e na nuvem
|
Rapid7
Não incluído: Prioriza o InsightVM baseado em nuvem em vez do Nexpose local6
|
|
Tenable
Incluído: Foco no parceiro, com 180 parceiros e 320 integrações pré-construídas
|
Ecossistema de parceiros
|
Rapid7
Não incluído: A Rapid7 encerrou as integrações com a BeyondTrust e não oferece suporte a tecnologias populares como HashiCorp ou HCL BigFix7
|
|
Tenable
Incluído: O Tenable One AI Exposure capacita suas equipes de segurança a parar de reagir a sintomas isolados e começar a gerenciar toda a sua superfície de IA em uma plataforma unificada
|
Recursos de IA
|
Rapid7
Não incluído: Foco principal na automação de back-end
|
|
Tenable
Incluído: Modelo de precificação simplificado e consolidado baseado em ativos que proporciona um TCO menor, alinhado à maturidade do cliente.
|
Modelo de precificação
|
Rapid7
Não incluído: Obriga os clientes a comprar produtos diferentes para nuvem, identidade e gerenciamento de vulnerabilidades
|
1 - Fonte Tenable, Fonte da Rapid7
2 - Entrevista com cliente interno
3 - Pesquisa interna
4 - Entrevista com cliente interno
5 - Entrevista com cliente interno
6 - Blog da Rapid7
7 - Parceiros de tecnologia da Rapid7


Tenable One
Solicite uma demonstração
A plataforma líder mundial em gerenciamento de exposição com tecnologia de IA.
Obrigado
Agradecemos seu interesse pelo Tenable One.
Um representante entrará em contato em breve.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success