Desenvolva e amplie sua nuvem com confiança
Proteja cada etapa do seu ambiente de nuvem, do código à nuvem, em uma plataforma de aplicações nativas da nuvem de fácil uso para os desenvolvedores. Proteja todos os seus recursos da nuvem, imagens de contêiner e ativos da nuvem para amadurecer sua postura de segurança da nuvem conforme os ambientes de trabalho na nuvem evoluem e tornam-se mais complexos.
Fortaleça sua nuvem: como dominar a segurança da CNAPP
Os métodos de segurança tradicionais usados para ativos de TI no local não foram projetados para a nuvem. Os profissionais de segurança que tentam moldar e ajustar essas práticas para a nuvem estão perdendo tempo — e se frustrando — especialmente porque existem formas mais eficazes de proteger a infraestrutura e os serviços da nuvem.
Uma CNAPP proporciona uma visão holística de ambientes complexos da nuvem pública, privada e híbrida para que você possa descobrir pontos cegos da nuvem e proteger essa superfície de ataque tão dinâmica.
Esta publicação explora o que é uma CNAPP e como ela pode ajudar você a proteger a nuvem de forma rápida e eficaz. Conheça:
- O modelo de responsabilidade compartilhada (quem protege o quê? Você? Seu CSP?)
- Riscos de segurança em um ambiente multinuvem
- Como controlar identidades da nuvem
- Gerenciamento de vulnerabilidades na nuvem
- Vantagens corporativas do uso da CNAPP
Guia corporativo de política como código: projeto, criação e tempo de execução
Conforme sua organização adota mais aplicações hospedadas na nuvem e se baseia na arquitetura da nuvem existente, a segurança fica cada vez mais complexa. Muitas organizações têm dificuldades para mudar as práticas tradicionais de segurança do local para a nuvem porque essas abordagens não funcionam para a natureza dinâmica das cargas de trabalho na nuvem.
Agora é a hora de fazer um teste antecipado (shift left) e adotar as práticas recomendadas de segurança criadas para proteger os ambientes de nuvem e nuvem híbrida/local. É importante que as equipes sejam proativas e apliquem esses processos antes do desenvolvimento e da implementação da nuvem. A verdadeira segurança da nuvem com CNAPP começa nas primeiras fases de planejamento e deve ser parte integrante do seu ciclo de vida de desenvolvimento de software (SDLC), até o tempo de execução.
With Tenable, you can adopt policy as code and infrastructure as code (IaC) to secure modern cloud environments.
Ampliar o gerenciamento de vulnerabilidades do código à nuvem
As cargas de trabalho da nuvem são complexas e dinâmicas. Elas introduzem novos riscos continuamente. Além disso, as abordagens tradicionais de gerenciamento de vulnerabilidades não funcionam bem para a nuvem; por isso, acompanhar esses riscos pode ser desafiador para algumas equipes. Em vez disso, suas equipes de segurança devem ir além das práticas tradicionais de gerenciamento de vulnerabilidades e ampliar o gerenciamento de exposição contínuo para a nuvem.
Essa estratégia de nuvem é mais do que apenas descobrir e corrigir vulnerabilidades conforme elas são encontradas. Ela inclui descobrir e corrigir proativamente falhas de software e configurações incorretas em todo o seu SDLC.
Neste e-book, veja como adotar uma solução de gerenciamento da postura de segurança na nuvem (CSPM) pode ajudar você a integrar a segurança em todo o desenvolvimento de aplicações da nuvem.
Comunidade do Tenable Connect: Your comprehensive CNAPP resource for cloud security
O Tenable Connect é seu recurso único para tudo relacionado à CNAPP. Se você tiver perguntas para outros profissionais de segurança em nuvem ou quiser se aprofundar em como a Tenable pode ajudar você a resolver todas as suas necessidades de segurança de aplicações hospedados na nuvem, o Tenable Connect é o lugar certo.
CNAPP: uma abordagem evolutiva para a segurança da nuvem
Os invasores sabem que as credenciais do usuário são a chave para o seu ambiente de nuvem. Um ataque de engenharia social bem-sucedido pode conceder acesso para movimento lateral na sua nuvem, geralmente sem você tomar conhecimento. Proteja as identidades e os recursos da nuvem com gerenciamento de identidade e acesso.
Permita a inovação do Kubernetes com segurança simplificada da nuvem
A segurança do Kubernetes é desafiadora, mas a ferramenta CNAPP certa pode ajudar você a superar essas complexidades com aplicação de políticas personalizadas e automatizadas, verificação de gráficos Helm, controles de acesso aprimorados e proteção de cargas de trabalho na nuvem (CWP) para ambientes em contêineres.
Why integrating DSPM is key to your CNAPP strategy
À medida que sua organização migra mais sistemas e serviços para a nuvem, a quantidade de dados sensíveis que os invasores podem tentar explorar aumenta junto. Uma solução integrada de DSPM e CNAPP pode fornecer perspectivas em tempo real sobre o risco da nuvem para que você possa fechar as lacunas de segurança rapidamente.
Segurança de aplicações do tempo de criação ao tempo de execução
A segurança eficaz de aplicações da nuvem exige uma mudança das práticas tradicionais de gerenciamento de vulnerabilidades para uma abordagem baseada em riscos que utilize as práticas recomendadas de segurança para gerenciar ambientes de nuvem dinâmicos e complexos.
Embora cada organização tenha fatores únicos que afetam diretamente as abordagens e a maturidade da segurança da nuvem, confira seis práticas recomendadas de segurança da nuvem para garantir que suas aplicações nativas da nuvem estejam protegidas, seja no desenvolvimento, na implementação ou qualquer outro momento do processo.
| BUILD-TIME |
| Identifique falhas na infraestrutura como código integrando-a ao seu ambiente de desenvolvimento e pipeline. |
| Avalie a infraestrutura como código em solicitações de commit ou merge. |
| Integre ao pipeline de CI/CD para identificar falhas em contêineres e bibliotecas de terceiros antes da implantação. |
| RUN-TIME |
| Analise e avalie continuamente o Kubernetes e sua infraestrutura de nuvem para identificar variações. |
| Identifique falhas na execução de contêineres e instâncias de computação sem implementar verificadores ou instalar agentes. |
| Realize o merge das alterações ad hoc críticas e as etapas de correção necessárias à compilação. |
Perguntas frequentes sobre CNAPP
Do you have questions about CNAPP, but not sure where to start?
This CNAPP FAQ has your answers.
-
O que é uma CNAAP, ou plataforma de proteção de aplicativos nativa da nuvem?
-
Uma plataforma de proteção de aplicativos nativa da nuvem (CNAAP) é uma plataforma exclusiva de ferramentas e tecnologias de segurança da nuvem que protegem aplicações na nuvem contra ameaças cibernéticas — do desenvolvimento à produção. Você pode usar uma CNAPP para proteger aplicações em nuvem de forma proativa, com visibilidade holística em ambientes de nuvem, enquanto aprimora os controles de segurança.
-
O que significa CNAPP?
-
CNAPP é uma abreviação de "cloud-native application protection platform" (plataforma de proteção de aplicativos nativa da nuvem). A Gartner define CNAPP como: "Plataformas de proteção de aplicativos nativa da nuvem (CNAPPs) são um conjunto unificado e totalmente integrado de recursos de segurança e conformidade, projetados para proteger a infraestrutura e as aplicações nativas da nuvem."
-
O que significa "nativo da nuvem"?
-
Nativo da nuvem refere-se a desenvolvedores que criam aplicações e serviços em um ambiente de nuvem pública, privada ou híbrida. Muitas organizações usam aplicações e serviços nativos da nuvem porque eles oferecem suporte a escalonamento mais rápido com menos recursos. É semelhante ao "baseado na nuvem", mas não é igual. Os desenvolvedores podem não ter criado aplicações baseadas na nuvem na própria nuvem; mas, uma vez lá, eles podem usufruir de alguns benefícios dos serviços em nuvem.
-
O "nativo da nuvem" é seguro?
-
Sim. O nativo da nuvem poderá ser seguro se sua organização adotar uma abordagem baseada em riscos para a segurança da nuvem.
-
O que é uma aplicação ou aplicativo nativo da nuvem?
-
Uma aplicação ou aplicativo nativo da nuvem é criado, implementado e gerenciado em um ambiente de nuvem.
-
Quais são os componentes principais da segurança nativa da nuvem?
-
Embora cada organização possa adotar sua própria abordagem para a segurança nativa da nuvem, os programas de segurança nativos da nuvem mais eficazes adotam uma abordagem baseada em riscos, que leva em consideração componentes como infraestrutura como código, política como código, governança como código, desvio como código, segurança como código e correção como código.
-
Como proteger ambientes nativos da nuvem?
-
Uma proteção de aplicativos nativa da nuvem é uma ótima maneira de proteger os ambientes nativos da nuvem. Uma CNAPP garante que sua equipe de DevSecOps incorpore consistentemente políticas de segurança em todo o seu ciclo de vida de desenvolvimento, do código à implementação na nuvem. Uma CNAPP proporciona perspectivas proativas sobre os pontos fracos de segurança da nuvem, por exemplo, falhas, vulnerabilidades, configurações incorretas e outras exposições de segurança.
-
O que é CNSP?
-
CNSP é uma plataforma de segurança nativa da nuvem. Às vezes, as CNAPPs são chamadas de CNSPs. Ambas são usadas para a segurança nativa da nuvem e geralmente usam gerenciamento da postura de segurança na nuvem (CSPM), segurança de rede de serviços em nuvem e uma plataforma de proteção de cargas de trabalho na nuvem.
-
Quais são alguns desafios da segurança de CNAPP?
-
Os ambientes de nuvem são complexos e dinâmicos. Eles criam desafios exclusivos para a segurança de CNAPP. Como esses ambientes evoluem constantemente, o cenário de ameaças muda rapidamente. Isso dificulta para as equipes descobrirem problemas de segurança da nuvem novos e existentes em todos os ativos, principalmente quando uma CNAPP não faz parte das estratégias de segurança da nuvem.
-
O que devo procurar na CNAPP certa?
-
Embora cada organização tenha necessidades e requisitos exclusivos com base em fatores como setor, porte e objetivos de negócios, toda CNAPP precisa ter algumas competências essenciais: CSPM, gerenciamento de direitos da infraestrutura nativa da nuvem (CIEM) e CWP.
-
O gerenciamento de vulnerabilidades tradicional funciona para ambientes nativos da nuvem?
-
Não. As práticas tradicionais de gerenciamento de vulnerabilidades no local não funcionam de forma eficaz em ambientes de nuvem dinâmicos e complexos. Uma abordagem mais eficaz integra processos de segurança da nuvem baseada em riscos projetados especificamente para a nuvem, por exemplo, uma CNAPP.
-
O que é um contêiner?
-
Um contêiner é um componente de software usado para empacotar código e dependências relacionadas para garantir que uma aplicação ou serviço tenha tudo para funcionar, independentemente do ambiente.
-
O que é um contêiner como serviço (CaaS)?
-
O contêiner como serviço (CaaS) ajuda os desenvolvedores a implementar, executar e gerenciar contêineres usando a virtualização baseada em contêineres. O Kubernetes é um contêiner como serviço. A segurança de contêiner do Tenable One Vulnerability Management container security can help developers with ensuring end-to-end visibility of container images, including vulnerability assessment and policy enforcement throughout your software lifecycle.
-
O que é política como código?
-
Política como código é um processo que os desenvolvedores usam para escrever código em uma linguagem, por exemplo, Python, para gerenciar e automatizar políticas. O Tenable One Cloud Exposure supports policy as code for continuous assessment so your teams can capture security policy as code and then continuously expose violations across your IaC at build time, while also enforcing your security policies before deployment (CI/CD).
-
O que é infraestrutura como código?
-
A infraestrutura como código (IaC) gerencia e provisiona a infraestrutura da nuvem por meio de código, normalmente em arquivos de configuração.
Tenable One Cloud Exposure can scan infrastructure as code to find security issues, including vulnerabilities, flaws, policy violations or misconfigurations during the development process. Ele automatiza a descoberta de possíveis pontos fracos de segurança para que suas equipes possam corrigi-los antes de uma violação. O IaC é um componente importante do DevOps, segurança e conformidade.
-
O que é gerenciamento da postura de segurança na nuvem (CSPM)?
-
CSPM consiste em ferramentas e recursos para descobrir problemas baseados na nuvem, como configurações incorretas ou outros riscos de conformidade ou segurança. Os CSPMs alertam as equipes de segurança quando identificam problemas de segurança ou conformidade em um ambiente de nuvem.
Um CSPM também pode fornecer recursos de monitoramento contínuo no ambiente de produção para identificar problemas de aplicações nativas da nuvem e resolvê-los antes da implementação. Se surgirem problemas após a implementação, um CSPM também pode descobrir automaticamente as exposições e ajudar a corrigi-las para que você sempre mantenha a proatividade na segurança da nuvem.
-
O que é uma plataforma de proteção de cargas de trabalho na nuvem (CWPP)?
-
Uma CWPP ajuda a proteger e gerenciar cargas de trabalho do ambiente de nuvem. A CWPP aborda a segurança da nuvem a partir do nível de carga de trabalho, não como endpoint. As CWPPs protegem a nuvem de ataques cibernéticos, mesmo em vários ambientes de nuvem.
Um programa de proteção de carga de trabalho na nuvem fornece visibilidade abrangente da nuvem para identificar problemas de segurança da nuvem de forma mais rápida e eficaz e priorizar os problemas críticos a serem corrigidos primeiro. A CWPP oferece suporte a integração contínua e entrega contínua (CI/CD) de todas as suas cargas de trabalho na nuvem, incluindo servidores, máquinas virtuais, contêineres e cargas de trabalho sem servidor.
-
O que é um corretor de segurança de acesso à nuvem (CASB)?
-
Um corretor de segurança de acesso à nuvem (CASB), como o Netskope, é um gateway de segurança da nuvem. Um gateway de segurança da nuvem representa os pontos de execução da sua organização entre um ambiente de serviços na nuvem e seus clientes. Ele aplica a política de segurança em vários pontos e pode ser baseado na nuvem ou no local.
-
O que é Kubernetes?
-
Kubernetes é uma plataforma de orquestração de contêineres de código aberto que automatiza os principais processos usados no desenvolvimento de aplicações em nuvem. Projetado originalmente pelo Google, agora é a Cloud Native Computing Foundation quem o gerencia. O Kubernetes pode ajudar você a gerenciar e escalar contêineres em um ambiente de nuvem.
-
O que é gerenciamento da postura de segurança do Kubernetes (KSPM)?
-
O gerenciamento da postura de segurança do Kubernetes (KSPM) é uma ferramenta de segurança cibernética para descobrir e corrigir problemas de segurança no Kubernetes.
-
O que é um provedor de segurança em nuvem (CSP)?
-
Um provedor de serviços em nuvem (CSP) fornece serviços baseados em nuvem, por exemplo, infraestrutura de computação em nuvem, aplicações e armazenamento. Alguns CSPs bem conhecidos são Amazon Web Services (AWS), Microsoft Azure e Google Cloud Platform (GCP).
-
O que é ciclo de vida de desenvolvimento de software (SDLC)?
-
O ciclo de vida de desenvolvimento de software (SDLC) é um processo que os desenvolvedores usam para criar e implementar um software o mais rápido possível usando as práticas recomendadas. A maioria das organizações aborda um SDLC por meio de um processo de cinco a sete fases: planejamento, análise, design, desenvolvimento, teste, implementação e manutenção.
-
O que é tempo de execução?
-
O tempo de execução faz parte de um ciclo de vida de programação. É quando um novo programa de software ou aplicação executa tudo o que precisa para execução. Faz parte da linguagem de programação e costuma incluir instruções externas, como ambientes de tempo de execução ou sistemas de tempo de execução.
-
Por que é importante integrar uma CNAPP ao seu SDLC?
-
Integrar uma CNAPP ao seu ciclo de vida de desenvolvimento de software traz muitos benefícios para a segurança da nuvem. Por exemplo, uma CNAPP proporciona mais visibilidade e percepção dos riscos da nuvem. Quando você sabe onde estão os pontos fracos de segurança, você pode priorizá-los e corrigi-los. Adicionar uma CNAPP como parte do processo de desenvolvimento pode ajudar você a encontrar e corrigir esses problemas muito mais rápido e fácil no seu pipeline de desenvolvimento em nuvem. Ela também pode ajudar a automatizar processos com perspectivas contínuas sobre vulnerabilidades e outras ameaças à nuvem.
CNAPP: Elimine exposições na nuvem com segurança prática na nuvem
Ambientes distribuídos e superfícies de ataque crescentes introduzem novos vetores de ataque baseados na nuvem. Os agentes de ameaças experimentam ansiosamente táticas novas e mais complexas para tirar proveito das suas exposições na nuvem. Elimine vulnerabilidades de segurança da nuvem, corrija configurações incorretas e direitos perigosos para proteger seus dados confidenciais na nuvem de forma proativa com a CNAPP da Tenable.
Trechos do blog sobre CNAPPs
CNAPP: o que é e por que é importante para os líderes de segurança?
Há vários benefícios ao usar uma plataforma de proteção de aplicativos nativa da nuvem. Ela proporciona mais visibilidade e perspectivas sobre os riscos de segurança das aplicações da nuvem, melhora a compatibilidade, detecta e corrige problemas de segurança mais cedo. Também pode automatizar a segurança nos seus pipelines de CI/CD. Read this blog to learn more about how a CNAPP can help you secure your cloud environments, from code to cloud.
Leia mais
Se você só tem cinco minutos, aqui está um resumo da CNAPP
Da confusão sobre o modelo de responsabilidade compartilhada da nuvem a uma grande quantidade de fornecedores de CNAPP que alegam conseguir gerenciar todas as suas necessidades de segurança da nuvem, entender as práticas recomendadas de segurança da nuvem pode ser demorado e frustrante. Contudo, as violações de segurança na nuvem estão aumentando. This blog and related ebook takes some of the confusion out of the role of a CNAPP in cloud security and clearly explains what it is, how it works and why you need it.
Leia mais
Um guia de analistas para o gerenciamento de vulnerabilidades nativas da nuvem
Os ambientes de nuvem têm vulnerabilidades exclusivas e outros problemas de segurança baseados na nuvem, como configurações incorretas. As práticas tradicionais de gerenciamento de vulnerabilidades não conseguem lidar efetivamente com essas exposições. This blog explores why you need cloud vulnerability management practices and how CNAPP tools can help you continuously monitor multi-cloud environments.
Leia mais
CNAPP e segurança da nuvem sob demanda
Os primeiros 90 dias de uma CNAPP
Com a solução certa de proteção de aplicações nativas da nuvem, você pode operacionalizar seus ambientes de nuvem híbrida e multinuvem nos primeiros 90 dias usando uma CNAPP.
Este webinar (em inglês) explora:
- Desafios operacionais comuns de segurança da nuvem e como superá-los
- Como desenvolver um plano de implementação da CNAPP para suas necessidades e fluxos de trabalho
- How Tenable One Cloud Exposure can help
Utilizar a CNAPP para fechar a lacuna de conhecimento sobre segurança da nuvem
Existem milhões de vagas de emprego em segurança cibernética não preenchidas; esse número não para de crescer e as organizações precisam de profissionais de segurança específicos para a nuvem a fim de proteger suas empresas.
Veja nste webinar (em inglês) como fechar a lacuna de conhecimento:
- Usando uma CNAPP com identidade em primeiro lugar para descoberta de ativos, análise de risco e detecção de ameaças
- Corrigindo vulnerabilidades de forma rápida e eficaz sem contratar mais funcionários
- Usufruindo dos benefícios da segurança automatizada da nuvem
Quando, como e por que sua equipe de segurança precisa utilizar o poder da CNAPP
Para muitas equipes de segurança, a segurança de aplicações nativas da nuvem e o papel de uma CNAPP na proteção da nuvem são novidades.
Assista a este webinar (em inglês) para saber mais sobre:
- Fundamentos e arquitetura de uma CNAPP
- Como a CNAPP difere de outras práticas de segurança
- Como integrar uma CNAPP às suas estruturas de segurança existentes
Desenvolva e fortaleça DevSecOps com segurança como código na nuvem
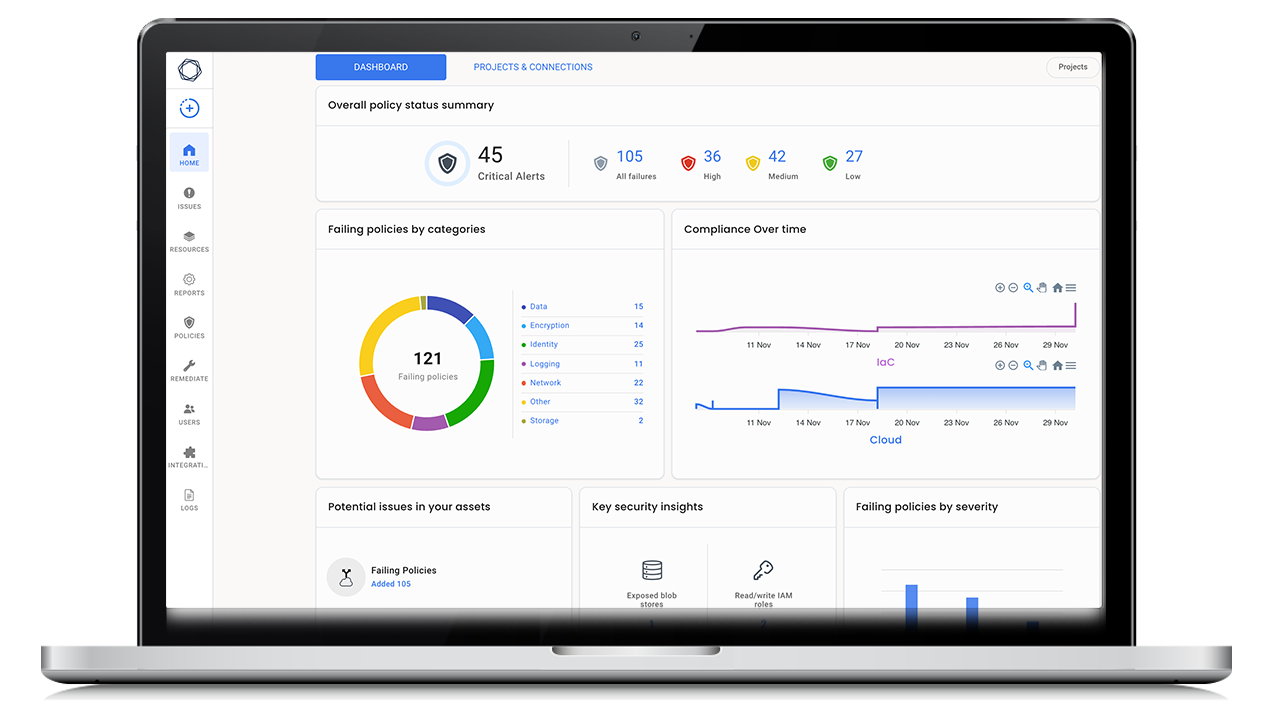
As práticas tradicionais de segurança no local deixam sua superfície de ataque na nuvem vulnerável a violações. Tenable’s CNAPP, Tenable One Cloud Exposure, gives you complete cloud visibility so you can continuously discover and assess your cloud-native applications for security issues, all without installing agents or other tedious legacy security processes.
Tenable One Cloud Exposure gives you comprehensive visibility into your cloud-native environment so you can quickly identify and remediate security issues, even as your cloud environment constantly changes. Trata-se de segurança da nuvem do tempo de criação ao tempo de execução.
With Tenable One Cloud Exposure, you can mature your cloud-native security practices with:
- Política como código para avaliações contínuas
- Governança como código para governança automatizada
- Desvio como código para detecção contínua
- Segurança como código para segurança avançada
- Correção como código para correção automatizada a fim de encontrar e corrigir pontos fracos de segurança
Try Tenable One Cloud Exposure for free
Se sua segurança começa depois que as equipes implementam aplicações nativas da nuvem, você está aumentando o risco cibernético. Proteja sua nuvem de forma proativa integrando a segurança ao seu ciclo de vida de desenvolvimento de software em cada etapa. Change the way you approach cloud security with Tenable One Cloud Exposure, full-stack cloud-native security, from code to cloud deployment.
Tenable One
Solicite uma demonstração
A plataforma líder mundial em gerenciamento de exposição com tecnologia de IA.
Obrigado
Agradecemos seu interesse pelo Tenable One.
Um representante entrará em contato em breve.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success