php2shell (CVE-2026-109618, CVE-2026-109619): Perguntas frequentes sobre vulnerabilidades de criticidade alta de execução remota de código no PHP
Duas vulnerabilidades de criticidade alta do PHP podem levar à execução remota de código sem autenticação. Estão disponíveis patches para as versões compatíveis do PHP 8.x, e as tentativas de exploração já haviam começado antes da divulgação pública.
Histórico de alterações
Atualização de 28 de outubro: Esclarecemos a redação da threat intel do Amazon para indicar que o php2shell está sendo alvo de amplas tentativas de exploração no mundo real. Adicionamos o relatório da Dream Research sobre uma campanha que combinou o php2shell com a vulnerabilidade do kernel do Fragnesia Linux (CVE-2026-46300) para obter acesso root em firewalls.
Clique aqui para consultar o histórico do registro de alterações
Atualização de 28 de outubro: Esclarecemos a redação da threat intel do Amazon para indicar que o php2shell está sendo alvo de amplas tentativas de exploração no mundo real. Adicionamos o relatório da Dream Research sobre uma campanha que combinou o php2shell com a vulnerabilidade do kernel do Fragnesia Linux (CVE-2026-46300) para obter acesso root em firewalls.
Update October 26: CISA added CVE-2026-109618 and CVE-2026-109619 to its KEV catalog. Added details on a regression in PHP 8.4.27 and 8.5.12 and on PHP's October 23 session upload progress advisory. Added a note on restarting PHP services after updating. Added Adel Karimi's report of successful exploitation against honeypot servers and Trail of Bits' report of working exploits against pre-patch PHP releases. Linked our Brotli2Shell FAQ for a separate fix in PHP's Windows builds.
Atualização de 23 de outubro: Atualizamos o Tenable Security Center e o Tenable Enclave Security para a versão SC-202610.2 e adicionamos um artigo à base de conhecimento da Tenable.
Atualização de 23 de outubro: Foram adicionadas orientações sobre verificações autenticadas e uma visualização dedicada no Tenable Cloud Security. Reorganizamos a seção sobre os produtos da Tenable.
Atualização de 23 de outubro: Atualizamos o exemplo de prompt do Tenable Hexa AI.
Atualização de 22 de outubro: Foi adicionado o patch de segurança SC-202610.1 para o Tenable Security Center e o Tenable Enclave Security, além de uma habilidade do CyberAgents Exchange para gerar relatórios sobre a exposição ao php2shell. O status dessas vulnerabilidades foi adicionado ao catálogo de Vulnerabilidades Conhecidas como Exploradas (KEV) da CISA, juntamente com o alerta da CISA de 21 de outubro.
Atualização de 21 de outubro: Foi adicionado o relatório da Amazon Threat Intel sobre tentativas de exploração iniciadas em 17 de outubro, antes da divulgação pública. Foram adicionados plug-ins do Tenable Nessus, incluindo verificações locais de pacotes PHP de distribuições Linux, além de orientações sobre como usar o Tenable Hexa AI para identificar instalações vulneráveis do PHP e criar tickets de correção.
Atualização de 21 de outubro: O PHP lançou patches e publicou seus alertas de segurança. Esta publicação agora inclui detalhes sobre a vulnerabilidade, versões corrigidas, backports do código-fonte para ramificações fora de suporte, orientações provisórias de mitigação, detalhes atualizados sobre a exploração, cobertura dos produtos da Tenable e classificação do Vulnerability Watch.
21 de outubro: Publicação original baseada em informações públicas limitadas, antes do comunicado oficial da PHP.
Principais conclusões
- CVE-2026-109618 e CVE-2026-109619 são vulnerabilidades críticas no PHP. A equipe de segurança do PHP atribui a ambas a pontuação de 9,2 no CVSSv4.0 e afirma que elas podem permitir a execução remota de código sem autenticação.
- O Amazon Threat Intel observou uma tentativa de exploração em 17 de outubro, quatro dias antes da divulgação pública. O relatório afirma que o php2shell “está sendo alvo de amplas tentativas de exploração no mundo real”. Em 26 de outubro, a CISA incluiu ambas as CVEs em seu catálogo de Vulnerabilidades Conhecidas como Exploradas (KEV).
- Em 21 de outubro de 2026, o PHP lançou correções nas versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35. As ramificações em fim de vida útil não receberão versões oficiais, mas a equipe de segurança do PHP publicou backports mínimos do código-fonte para as versões do PHP 7.4 a 8.1.
Contexto
A equipe de Operações Especiais de Pesquisa (RSO) da Tenable elaborou este blog para responder às perguntas mais frequentes (FAQ) sobre duas vulnerabilidades de criticidade alta no PHP que foram divulgadas em 20 de outubro de 2026.
Perguntas frequentes
Quando essas vulnerabilidades do PHP foram divulgadas pela primeira vez?
Em 20 de outubro de 2026, os identificadores CVE circularam no Hacker News e nas redes sociais. Mais tarde naquele dia, a equipe de segurança do PHP publicou um aviso prévio sobre uma atualização de segurança programada para 21 de outubro às 14h UTC (10h ET) para corrigir duas vulnerabilidades com criticidade alta. O comunicado informava que a equipe poderia divulgar a informação mais cedo caso os detalhes viessem a público ou se fosse detectada alguma exploração no mundo real. O CERT-EU também publicou um comunicado (2026-018) indicando os dois CVEs. De acordo com a Fundação PHP, o lançamento estava originalmente previsto para 22 de outubro e foi antecipado em um dia após o vazamento dos identificadores CVE. Em 21 de outubro, a equipe de segurança do PHP publicou seu comunicado de segurança e lançou patches.
Um vídeo compartilhado pelo pesquisador Kirill Firsov demonstra a cadeia de explorações, batizada de php2shell. Firsov atribuiu o crédito pelo vídeo e pela exploração da vulnerabilidade ao pesquisador LCFR, da Calif.io, que já publicou um artigo técnico sobre o assunto. A Fundação PHP agradeceu à Calif, à OpenAI e à Wiz, entre outras, por suas pesquisas e pela divulgação responsável. Calif e Wiz afirmaram que utilizaram modelos de IA em suas pesquisas.
A equipe de segurança do PHP está divulgando um aviso prévio: Próxima atualização de segurança: quarta-feira, 21 de outubro de 2026, às 14h00 UTC; duas vulnerabilidades com criticidade CVSSv4 de 9,2.
Recomenda-se aos usuários do PHP que se preparem para a atualização. Divulgação antecipada caso os detalhes se tornem públicos ou surjam evidências de exploração ativa.— Fundação PHP (@ThePHPF) 20 de outubro de 2026
O que são CVE-2026-109618 e CVE-2026-109619?
| CVE | Descrição | CVSS v4.0 |
|---|---|---|
| CVE-2026-109618 | Vulnerabilidade de execução remota de código no PHP (corrupção de OOM) | 9.2 |
| CVE-2026-109619 | Vulnerabilidade de execução remota de código no PHP (estado global desatualizado) | 9.2 |
CVE-2026-109618 e CVE-2026-109619 são vulnerabilidades críticas de execução remota de código (RCE) no PHP. A vulnerabilidade CVE-2026-109618 decorre da forma como o PHP lida com erros de falta de memória (OOM). Se a memória se esgotar enquanto os dados internos da solicitação do PHP estiverem apenas parcialmente inicializados, a limpeza que se segue pode tratar esses dados como válidos. CVE-2026-109619 é uma falha do tipo “use-after-free”. O estado remanescente de uma solicitação aponta para a memória liberada, e uma solicitação posterior processada pelo mesmo trabalhador pode, então, utilizá-la. De acordo com o PHP, ambas podem ser objeto de exploração por um invasor remoto não autenticado. O comunicado do PHP sobre o CVE-2026-109619 também menciona a divulgação de memória como um impacto confirmado.
A PHP afirma que todas as instalações que atendem a solicitações da web estão em risco, incluindo PHP-FPM, Apache com mod_php, php-cgi, FrankenPHP e LiteSpeed. O PHP considera que o risco é maior no caso do mod_php, onde uma exploração comprovada pode ser acionada por uma solicitação não autenticada antes mesmo que qualquer código da aplicação seja executado.
As pontuações do CVSS variam de acordo com a fonte. A equipe de segurança do PHP classificou ambas as vulnerabilidades com uma pontuação de 9,2 no CVSSv4.0. De acordo com a Fundação PHP, os identificadores CVE que circularam antes do lançamento apresentavam uma pontuação do CVSS incorreta de 10,0.
Quais versões do PHP são afetadas?
De acordo com o relatório técnico da Calif, o primeiro caminho de código afetado identificado por ela remonta ao PHP 5.4.0. A equipe de segurança do PHP lançou as seguintes versões corrigidas:
| Versões afetadas | Versão corrigida |
|---|---|
| PHP 8.5.x anterior à versão 8.5.12 | 8.5.12 |
| PHP 8.4.x anterior à versão 8.4.27 | 8.4.27 |
| PHP 8.3.x anterior à versão 8.3.36 | 8.3.36 |
| PHP 8.2.x anterior à versão 8.2.35 | 8.2.35 |
| PHP 7.4.x a 8.1.x | Não há lançamento oficial; há apenas algumas adaptações mínimas do código-fonte realizadas pela equipe de segurança do PHP |
| PHP 5.4.x a 7.3.x | Fim do ciclo de vida, sem correção por parte do projeto PHP |
De acordo com a PHP, as distribuições Linux e os fornecedores de versões LTS receberam os patches com antecedência. Se você utiliza pacotes de distribuição, verifique os avisos do seu fornecedor.
Em 26 de outubro, o PHP lançou versões atualizadas para Windows, 8.5.12-1, 8.4.27-1, 8.3.36-1 e 8.2.35-1, que corrigem uma vulnerabilidade específica na biblioteca Brotli incluída no pacote, CVE-2026-111497. As versões do código-fonte e de tempo de execução do PHP permanecem inalteradas. Para mais detalhes, consulte nossa seção de perguntas frequentes sobre o Brotli2Shell.
Qual é a amplitude de uso do PHP e quantos servidores estão potencialmente afetados?
According to W3Techs, PHP is used by 69.3% of websites whose server-side language is known. Platforms such as WordPress, Drupal, Joomla, Laravel and Magento all run on PHP. Calif says it confirmed pre-authentication remote code execution against specific versions of popular PHP applications, including WordPress, Drupal, Joomla and Magento. Security researcher Silas Cutler's rough estimate is that over 1.3 million internet-exposed hosts are potentially vulnerable. A Shodan search by Henk Poley counts over 1.9 million internet-exposed hosts running PHP.
Já foi observada exploração no mundo real?
Em 21 de outubro, o diretor de tecnologia (CTO) da Cloudflare, Dane Knecht, afirmou que a empresa está “observando o surgimento dos primeiros ataques” e está atualizando suas medidas de mitigação à medida que novos vetores de ataque aparecem. A watchTowr afirma ter reproduzido ambas as vulnerabilidades e estar observando tentativas de exploração contra ambas.
A Amazon Threat Intel informou ter observado uma tentativa de exploração do php2shell contra sua rede de honeypots MadPot em 17 de outubro, quatro dias antes da divulgação pública. A empresa afirmou que não está claro como o invasor obteve as informações sobre a exploração da vulnerabilidade. Outras tentativas ocorreram em 21 de outubro, com cargas úteis e infraestrutura que, segundo a Amazon, sugerem a participação de vários agentes. A Amazon afirma que não está claro se alguma das tentativas realizadas em 21 de outubro teria sido bem-sucedida contra sistemas reais. It also says php2shell "is now seeing broad exploitation attempts in the wild." O documento recomenda que as investigações tenham início a partir de, pelo menos, 17 de outubro, e não a partir da data da divulgação.
Em 24 de outubro, o pesquisador de segurança Adel Karimi relatou uma exploração bem-sucedida contra três servidores honeypot que rodavam o PHP 8.4.26. A exploração iniciava shells que executavam comandos do invasor. O relatório afirma que a atividade é compatível com o CVE-2026-109618 e que não há indícios de uso do CVE-2026-109619. O relatório também afirma que o tráfego se assemelha bastante a uma família de exploits de prova de conceito disponíveis publicamente. Os honeypots utilizaram uma configuração do Apache mod_php com um único processo de trabalho, que foi intencionalmente otimizada para a exploração; e o relatório afirma que os resultados não refletem o grau de confiabilidade com que a exploração funciona em outras configurações.
On October 26, Dream Research reported finding artifacts of a campaign that chained a custom php2shell exploit with CVE-2026-46300, a Linux kernel privilege escalation flaw known as Fragnesia that we covered in a separate FAQ. According to Dream, the attacker gained root access on 24 internet-facing firewalls from an unnamed vendor, then used the same chain on an internal firewall management server reached through one of them. Some of these systems "appeared to belong to a US government-affiliated environment." Dream said the php2shell exploit was not a public one and needed precise memory offsets for each version of the firewall software. Dream has not named the vendor or the affected versions, and Tenable has not independently confirmed this activity.
Os sites em PHP protegidos pelo Cloudflare já contam com um conjunto inicial de regras WAF implementadas para os vetores de exploração conhecidos dessas vulnerabilidades. As regras estão disponíveis para todos os clientes, inclusive os que utilizam a versão gratuita.
Estamos observando o surgimento dos primeiros ataques e atualizando as medidas de mitigação à medida que novos vetores de ataque aparecem.
Isso é apenas uma SOLUÇÃO PROVISÓRIA. Faça a patch assim que @ThePHPF lançar a atualização, hoje às 14h UTC.— Dane Knecht 🦭 (@dok2001) 21 de outubro de 2026
Existe alguma demonstração de conceito (PoC) disponível?
Está circulando publicamente um código que alega explorar essas vulnerabilidades, mas ainda não verificamos se algum deles funciona contra o CVE-2026-109618 ou o CVE-2026-109619. Códigos de exploração não verificados às vezes contêm malware; portanto, trate-os com cautela. A Fundação PHP afirmou que a equipe de segurança do PHP analisou as provas de conceito (PoCs) que surgiram após o vazamento, mas “não identificou nenhuma exploração funcional no momento do lançamento/divulgação pública”.
Desde então, em 26 de outubro, a Trail of Bits informou ter confirmado que as explorações do php2shell funcionam em versões pré-patch do PHP 8.2 a 8.5, e sua demonstração mostrou um shell no MediaWiki, Symfony, Laravel e phpBB.
Existem patches ou medidas de mitigação disponíveis?
Sim. A equipe de segurança do PHP lançou versões corrigidas em 21 de outubro (veja a tabela acima). Para as ramificações em fim de vida útil, foram publicados backports mínimos do código-fonte para as versões do PHP 7.4 a 8.1, destinados àqueles que compilam a partir do código-fonte. Se você estiver usando uma versão que chegou ao fim do ciclo de vida, atualize para uma versão com suporte ou entre em contato com a distribuidora ou o fornecedor da versão LTS.
A equipe de segurança do PHP afirma que a atualização é a única correção de segurança definitiva. Para organizações que não podem realizar a atualização imediatamente, o comunicado do PHP lista alterações de configuração que reduzem a exposição a vias de ataque específicas, mas não tornam a instalação segura. No caso do CVE-2026-109618, o PHP define o parâmetro `memory_limit=-1` de forma que as aplicações não possam substituí-lo. Para o CVE-2026-109619, são indicadas as configurações session.upload_progress.enabled=0 e, no PHP 8.5, fatal_error_backtraces=0. O PHP recomenda reiniciar todos os workers do PHP após essas alterações. O PHP também sugere um limite de memória para o contêiner ou cgroup como um limite de disponibilidade, embora afirme que essa mitigação também não seja completa.
A instalação de pacotes atualizados do PHP não aplica os patches aos processos do PHP que já estejam em execução. O guia do Google Cloud, que inclui contribuições da Mandiant, observa que o PHP-FPM, o Apache e outros serviços que executam PHP mantêm o código vulnerável na memória até que sejam reiniciados. A mesma orientação recomenda coletar o histórico de memória dos servidores que apresentam sinais de tentativas de invasão antes de reiniciá-los, pois a reinicialização apaga essas evidências.
O CERT-EU também recomenda que as organizações que não possam realizar a atualização imediatamente considerem isolar as aplicações expostas à Internet das redes públicas até que uma correção seja aplicada e verificada.
A Cloudflare realizou a implementação de regras de WAF para os vetores de exploração conhecidos, disponíveis para todos os clientes, incluindo o plano gratuito. A Cloudflare descreve isso apenas como uma solução provisória. As regras se aplicam apenas ao tráfego encaminhado pela Cloudflare.
Existem problemas conhecidos nas novas versões do PHP?
Desenvolvedores de PHP confirmaram uma regressão nas versões PHP 8.4.27 e 8.5.12 que pode causar a falha de processos do PHP em algumas aplicações que utilizam a extensão SimpleXML. Isso está registrado como problema nº 24488 no php-src. Os desenvolvedores de PHP identificaram que o problema se devia a uma correção específica do coletor de lixo incluída nessas versões, e não aos patches para as vulnerabilidades CVE-2026-109618 ou CVE-2026-109619. Uma correção foi incorporada ao código-fonte do PHP, mas, até 26 de outubro, ainda não havia sido incluída em nenhuma versão.
Em 23 de outubro, a PHP publicou um comunicado informativo sobre o que denomina um vetor improvável de execução remota de código no processo de upload de sessão, registrado como CVE-2026-115560. O PHP afirma que isso só ocorre em uma combinação incomum de configuração e código da aplicação. Até o próximo lançamento regular de correções de bugs, o PHP sugere definir session.upload_progress.enabled=0, a mesma configuração indicada como medida de mitigação no comunicado sobre a vulnerabilidade CVE-2026-109619.
Já houve casos de exploração de vulnerabilidades do PHP anteriormente?
Sim. Antes do php2shell, o catálogo de Vulnerabilidades Conhecidas como Exploradas (KEV) da CISA incluía três vulnerabilidades no próprio PHP. Sabe-se que dois deles foram utilizados em campanhas de ransomware:
| CVE | Produtos | Adicionado ao KEV | Uso de ransomware | Blog da Tenable |
|---|---|---|---|---|
| CVE-2024-4577 | PHP (CGI) | 2024 | Conhecido | CVE-2024-4577: Prova de conceito disponível para vulnerabilidade de injeção de argumentos no PHP-CGI |
| CVE-2019-11043 | PHP-FPM | 2022 | Conhecido | CVE-2019-11043: Vulnerabilidade no PHP-FPM pode levar à execução remota de código no nginx |
A terceira, CVE-2012-1823, é uma vulnerabilidade no PHP-CGI que foi posteriormente contornada pela CVE-2024-4577.
Essas vulnerabilidades foram adicionadas ao catálogo KEV da CISA?
Sim. Em 26 de outubro, a CISA incluiu os CVE-2026-109618 e CVE-2026-109619 no catálogo KEV, com prazo para correção até 29 de outubro para as agências do Poder Executivo Civil Federal (FCEB).
A Tenable Research classificou essas vulnerabilidades como parte do Vulnerability Watch?
Sim. As vulnerabilidades CVE-2026-109618 e CVE-2026-109619 foram classificadas como “Vulnerabilidade de Preocupação” no âmbito do Vulnerability Watch.
A Tenable é afetada por essas vulnerabilidades?
O Tenable Security Center e o Tenable Enclave Security incluem o PHP. Por precaução, a Tenable lançou, em 23 de outubro, o patch de segurança independente SC-202610.2 para ambos os produtos. Ele atualiza o PHP para a versão 8.2.35. Mais detalhes estão disponíveis no documento TNS-2026-30 para o Tenable Security Center e no TNS-2026-31 para o Tenable Enclave Security. Os clientes da Tenable podem encontrar as notas de lançamento das patches neste artigo da base de conhecimento. Os comunicados de segurança relativos aos produtos da Tenable são publicados em tenable.com/security.
A Tenable disponibilizou alguma cobertura de produto para essas vulnerabilidades?
Sim. O seguinte plug-in do Tenable Nessus está disponível para essas vulnerabilidades:
| Plugin ID | Nome |
|---|---|
| 369483 | PHP < 8.2.35 / 8.3.x < 8.3.36 / 8.4.x < 8.4.27 / 8.5.x < 8.5.12 Várias vulnerabilidades |
Tenable também lançou verificações locais para pacotes PHP de distribuições Linux, incluindo Debian, Red Hat Enterprise Linux, Fedora e Gentoo. Outros plug-ins de distribuição serão lançados à medida que os fornecedores publicarem suas correções.
Os seguintes plug-ins de varredura de aplicativos da Web do Tenable One estão disponíveis para essas vulnerabilidades:
| Plugin ID | Nome |
|---|---|
| 115719 | PHP 8.5.x < 8.5.12: Várias vulnerabilidades |
| 115720 | PHP 8.4.x < 8.4.27: Várias vulnerabilidades |
| 115721 | PHP 8.3.x < 8.3.36: Várias vulnerabilidades |
| 115722 | PHP 8.2.x < 8.2.35: Várias vulnerabilidades |
Os seguintes plug-ins da Tenable estão disponíveis para identificar instalações de PHP e versões não suportadas nos sistemas afetados:
| Plugin ID | Nome |
|---|---|
| 48243 | Detecção da versão do PHP |
| 58987 | Detecção de versões não compatíveis do PHP |
| 200476 | Linguagem de script PHP instalada (Windows) |
| 216936 | Linguagem de script PHP instalada (Unix) |
Uma lista de plug-ins da Tenable para essas vulnerabilidades poderá ser encontrada nas páginas específicas dos CVEs CVE-2026-109618 e CVE-2026-109619, à medida que forem publicadas. These links will display all available plugins for these vulnerabilities, including upcoming plugins in our Plugins Pipeline.
As verificações precisam ser autenticadas?
Para o PHP instalado em servidores, as verificações baseadas em credencial ou por meio de agente fornecem os resultados mais completos. O plug-in 369483 do Tenable Nessus utiliza verificações locais e remotas. Uma verificação não autenticada só consegue detectar uma versão vulnerável se o servidor divulgar sua versão do PHP pela rede; portanto, os resultados variam de acordo com o servidor. Para aplicações Web, os plug-ins 115719 a 115722 do Tenable One Web App Scanning funcionam sem autenticação e verificam a versão do PHP que a aplicação expõe.
Como os clientes da Tenable podem identificar os ativos afetados?
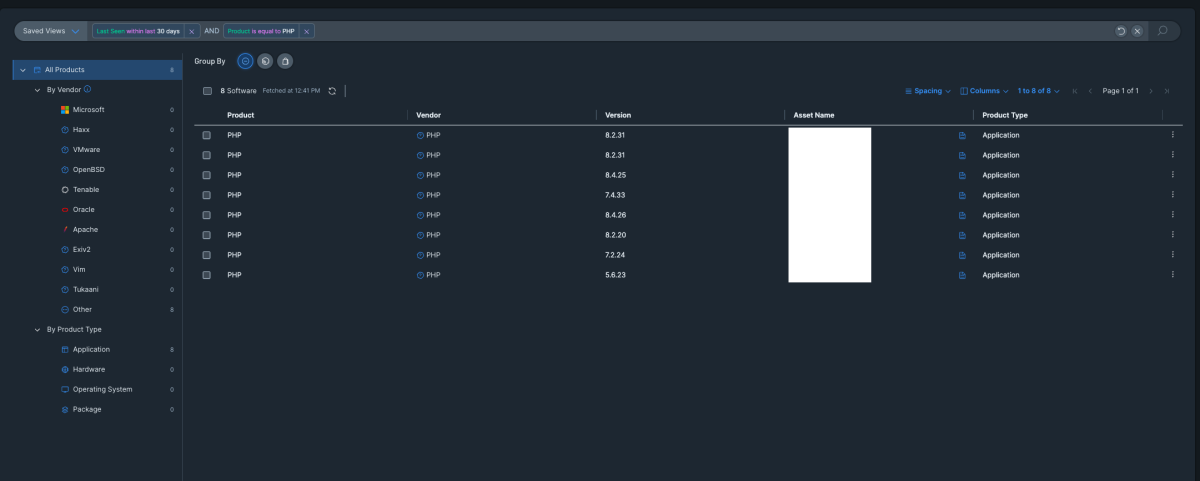
Os clientes do Tenable One Vulnerability Management podem usar a aba “Software” no Explore para localizar ativos que executam PHP. Filtre por “Produto é igual a PHP” e, em seguida, compare a versão PHP de cada ativo com as versões fixas acima. A guia é preenchida com os resultados das verificações; portanto, execute verificações baseadas em credencial ou por meio do agente regularmente para mantê-la atualizada.
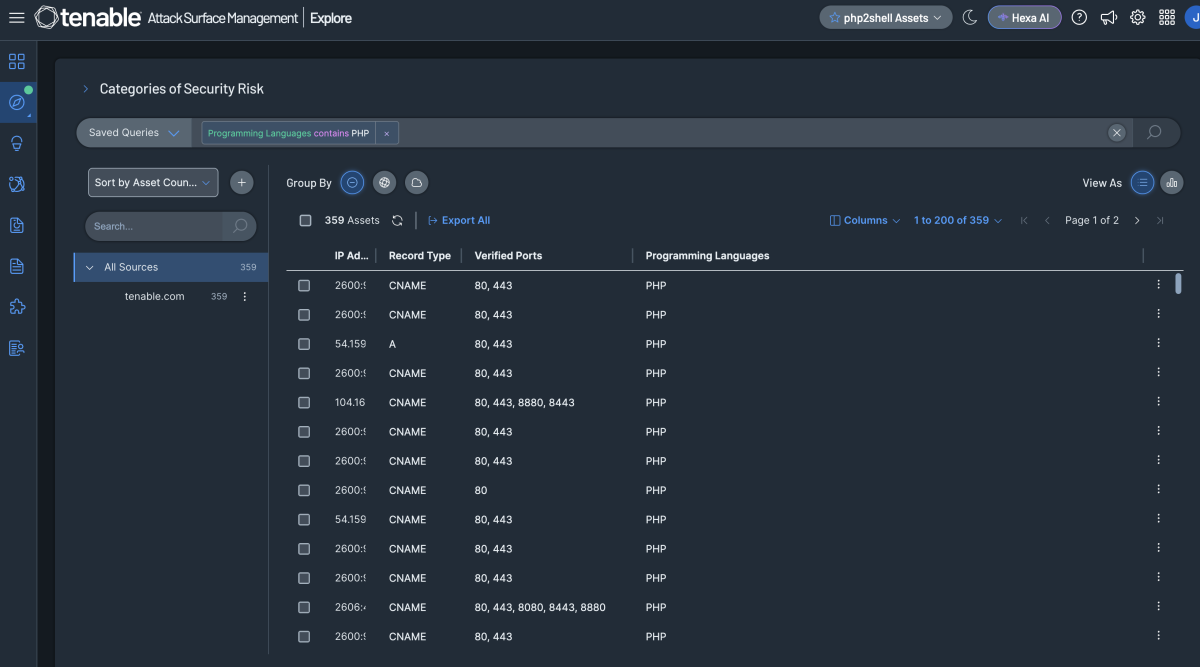
Os clientes também podem usar o Tenable One Attack Surface Management para localizar ativos expostos ao público que executam PHP com esta consulta: A seção “Linguagens de programação” inclui o PHP.
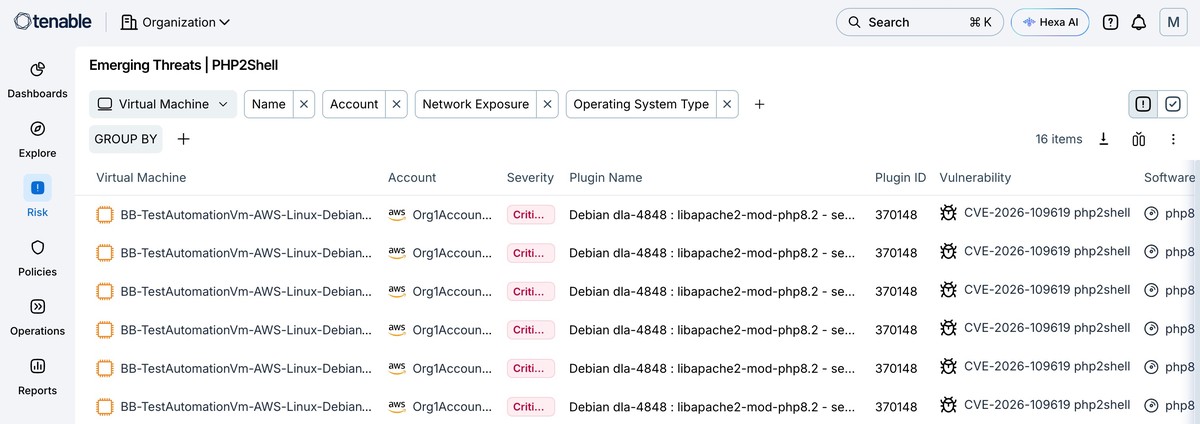
O Tenable Cloud Security agora conta com uma visualização dedicada para o PHP2Shell. Ele lista todas as ocorrências detectadas dessas vulnerabilidades, e os clientes podem filtrar ou agrupar os resultados para identificar máquinas virtuais e imagens afetadas, incluindo AMIs e imagens de contêineres. Os clientes podem encontrá-lo em Risco > Ameaças Emergentes.
Os clientes do Tenable One também podem usar o Tenable Hexa AI para identificar ativos que executam versões vulneráveis do PHP em sua organização e criar automaticamente tickets de correção.
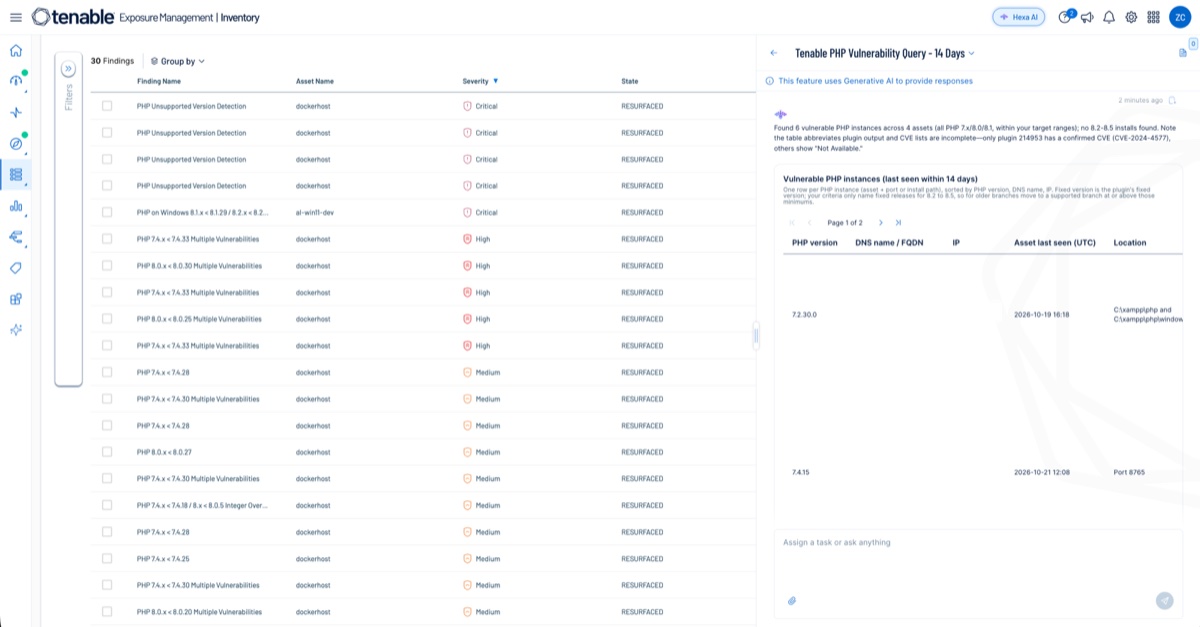
Um exemplo de prompt do Tenable Hexa AI:
Encontre todos os registros de vulnerabilidades abertas para CVE-2026-109618 ou CVE-2026-109619 nos ativos detectados nos últimos 14 dias.

Crie tickets de correção para todos os sistemas vulneráveis às falhas CVE-2026-109618 e CVE-2026-109619. Defina a severidade como “Crítica” e a data de vencimento como “Imediata”.
Os clientes que utilizam o Tenable Hexa AI MCP podem usar o Tenable Skill “PHP2Shell” e outros agentes de IA de código aberto disponíveis no CyberAgents Exchange. A funcionalidade é somente para leitura e gera um relatório de exposição do php2shell nos formatos HTML e PDF, com a opção de exportação para CSV.
Obtenha mais informações
- Fundação PHP no X: Aviso prévio sobre a próxima atualização de segurança
- Comunicado de segurança do PHP.net: Vulnerabilidades críticas de execução remota de código
- Aviso do GitHub sobre o PHP GHSA-w8hw-w9fx-j79w: RCE por meio de corrupção de OOM (CVE-2026-109618)
- Aviso do GitHub sobre o PHP GHSA-6wmf-4rv5-p3rp: RCE por meio de estado global desatualizado (CVE-2026-109619)
- Fundação PHP: A atualização de segurança do PHP divulgada hoje e como estamos reforçando a segurança do PHP
- Calif: Relatório técnico sobre o php2shell
- Amazon Threat Intel: Exploração da vulnerabilidade PHP2Shell antes da divulgação pública no MadPot
- Adel Karimi: Observada exploração do PHP2Shell: evidências de RCE do tipo “pacote para processo”
- Comunicado de Segurança do CERT-EU 2026-018
Participe das discussões sobre as mais recentes ameaças cibernéticas com a equipe da Tenable Research Special Operations (RSO) no Tenable Connect.
Saiba mais sobre o Tenable One, a plataforma de gerenciamento de exposição para a superfície de ataque moderna.
Saiba mais
Saiba mais
Artigos relacionados
- Exposure Management
- Vulnerability Management
Tenable One
Solicite uma demonstração
A plataforma líder mundial em gerenciamento de exposição com tecnologia de IA.
Obrigado
Agradecemos seu interesse pelo Tenable One.
Um representante entrará em contato em breve.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success